Sersor

Puslapio turinys peržiūrėtas 2026 m. rugsėjį

Authorized Reseller

Thales High Speed Encryptors (HSE)

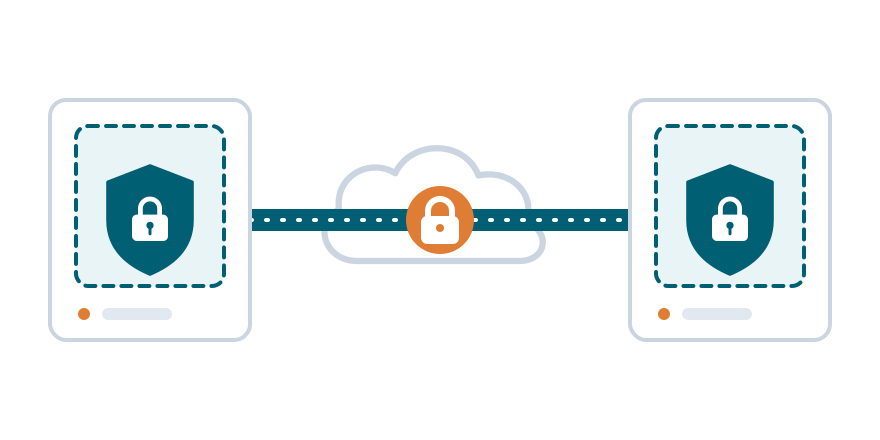
Thales didelės spartos šifratoriai apsaugo perduodamus duomenis tarp duomenų centrų, miestelių tinkluose ir debesijos jungtyse nuo 10 Mbps iki 100 Gbps sparta – beveik be vėlavimo ir dvigubai efektyviau naudodami pralaidumą nei senieji protokolai, tokie kaip IPsec.
Pagrindinės galimybės

01

Nuo sluoksnio nepriklausomas šifravimas

Thales Transport Independent Mode (TIM) leidžia šifruoti 2, 3 ir 4 sluoksniuose vienu metu – nuo tinklo nepriklausoma duomenų apsauga, veikianti bet kokioje infrastruktūroje be protokolų apribojimų.

02

Beveik nulinis vėlavimas visu linijos greičiu

HSE veikia fiziniu tinklo greičiu beveik be vėlavimo ir be paketų praradimo – Miercom nepriklausomai patvirtino geresnį našumą, palyginti su IPsec.

03

Dvigubai efektyvesnis pralaidumo naudojimas nei IPsec

Kitaip nei IPsec, kuris dėl tuneliavimo didina paketų antraštes, Thales HSE naudoja ploną šifravimo sluoksnį, išsaugantį pralaidumą ir sumažinantį apsaugoto gigabito kainą maždaug 42 %.

04

Aparatinis ir virtualus diegimas

Siūlomi kaip fiziniai įrenginiai (nuo 1 iki 100 Gbps, nuo vieno iki kelių prievadų) ir kaip virtualūs šifratoriai debesijos ir SDN aplinkoms – su viena valdymo platforma abiem diegimo tipams.

05

Pasirengęs postkvantinei erai

Thales HSE palaiko postkvantinės kriptografijos (PQC) algoritmus ir kvantinio raktų paskirstymo (QKD) integraciją – jūsų tinklo šifravimo investicija apsaugota nuo kvantinės kompiuterijos grėsmių.

06

Aukščiausi valstybių sertifikatai

Sertifikuoti pagal FIPS 140-3 3 lygį, Common Criteria (EAL4+), NATO ir DoDIN APL (anksčiau UC APL) – naudojami gynybos institucijų, vyriausybių ir kritinės infrastruktūros operatorių daugiau nei 35 šalyse.

Kodėl specialus šifravimas pranašesnis už integruotą IPsec

Dauguma maršrutizatorių ir ugniasienių jau palaiko IPsec, todėl pirkėjų klausimas pagrįstas: kam išvis pridėti specialų šifratorių? Dvi priežastys – viena dėl našumo, kita dėl to, kas kontroliuoja raktus. Toliau pateikta diagrama iliustruoja našumo argumentą: tas pats Ethernet kadras, užšifruotas dviem skirtingais būdais.

TRADITIONAL IPSEC (ROUTER / FIREWALL) Ethernet Frame Unencrypted traffic IPsec Tunnel Encapsulation Adds ~50-73 bytes of new headers per packet processed by the router or firewall CPU Result: Larger, Slower Frames More overhead per packet, and encryption competes with routing for CPU time THALES HSE (DEDICATED LAYER 2/3/4 ENCRYPTION) Ethernet Frame Same original frame Thin Encryption Header Only Adds only a few bytes per packet - encrypted by a dedicated ASIC, not the CPU Result: Near Wire-Speed Encryption Frame size and latency stay close to unencrypted baseline, even at 100 Gbps
Tas pats pradinis Ethernet kadras, du skirtingi šifravimo keliai – IPsec tunelio papildomos antraštės apdorojamos bendrais maršrutizatoriaus ar ugniasienės procesoriaus ištekliais, o HSE plona antraštė – specialiu šifravimo ASIC.

Patvirtinta nepriklausomais bandymais

+31.6% Didesnis pralaidumas nei ugniasiene grįsto IPsec šifravimo – Miercom 2024 m. nepriklausomas Thales CN6140 bandymas
-48% Mažesnis drebėjimas, kai šifravimas perkeliamas iš ugniasienės į specialų HSE – Miercom 2024 m. nepriklausomas bandymas
-42.2% Mažesnė apsaugoto gigabito kaina, palyginti su ugniasienės šifravimo pajėgumo didinimu – Miercom 2024 m. nepriklausomas bandymas

Thales HSE produktų linijos

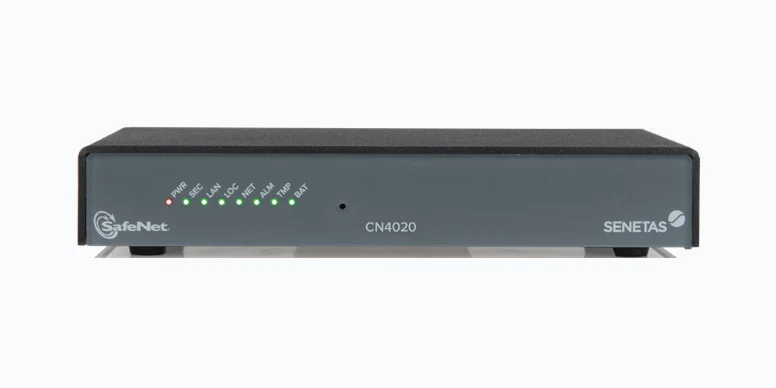
CN4000 serija

CN4000 serija

Pradinis Thales didelės spartos šifravimo linijos modelis, sukurtas filialams ir nutolusioms vietoms, kur kompaktiškumas svarbus ne mažiau nei saugumas. Palaiko spartą nuo 10 Mbps iki 1 Gbps per elektrinį (CN4010) ar optinį (CN4020) Ethernet, mažo formato korpuse, telpančiame į komunikacijų spintą, o ne duomenų centro stovą.

Nepaisant pradinio lygio pozicijos, jis turi tą patį FIPS 140-3 3 lygio patvirtinimą ir Transport Independent Mode šifravimą kaip ir kita CN serija – filialo srautas gauna tokį patį užtikrinimo lygį kaip jūsų duomenų centras, o ne sumažintą versiją.

  • 10 Mbps – 1 Gbps (elektrinis ar optinis Ethernet)
  • Pagal FIPS 140-3 3 lygį patvirtinta įranga
  • Kompaktiškas, mažo formato korpusas

Geriausiai tinka: filialams, nutolusioms vietoms ir mažesnėms vietovėms, kurioms reikia duomenų centro lygio šifravimo be duomenų centro lygio įrangos.

CN4000 serijos produkto aprašas ↗
CN6000 serija

CN6000 serija

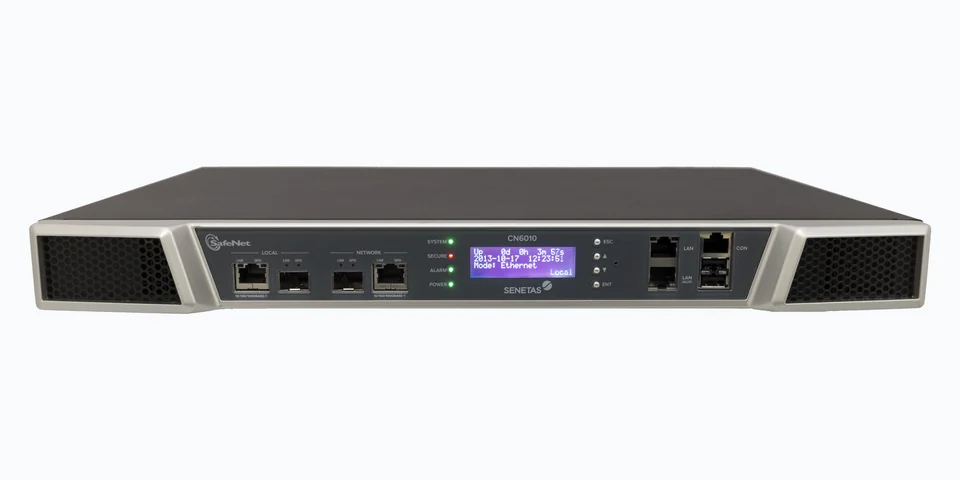
Thales verslo klasės šifratorių linija, plečiama nuo 100 Mbps iki 40 Gbps su CN6140 4 × 10 Gbps kelių jungčių konfigūracija. Sukurta privačioms jungtims tarp biurų, duomenų centrų ir kolokacijos patalpų, kur pralaidumo poreikis laikui bėgant auga.

Kintamos spartos licencijavimas reiškia, kad tą pačią įrangą galima licencijuoti didesnei spartai augant srautui, nekeičiant įrangos – o Miercom 2024 m. nepriklausomuose bandymuose CN6140 užtikrino 31,6 % didesnį pralaidumą nei ugniasiene grįstas IPsec šifravimas panašia jungties sparta.

  • 100 Mbps – 40 Gbps (CN6140: 4 × 10 Gbps kelios jungtys)
  • Pagal FIPS 140-3 3 lygį patvirtinta įranga
  • Kintamos spartos licencijavimas – plėtra be naujos įrangos

Geriausiai tinka: vidutinėms ir didelėms organizacijoms, jungiančioms biurus, duomenų centrus ar kolokacijos vietas specialiomis ar operatorių Ethernet jungtimis.

CN6000 serijos produkto aprašas ↗
CN9000 serija

CN9000 serija

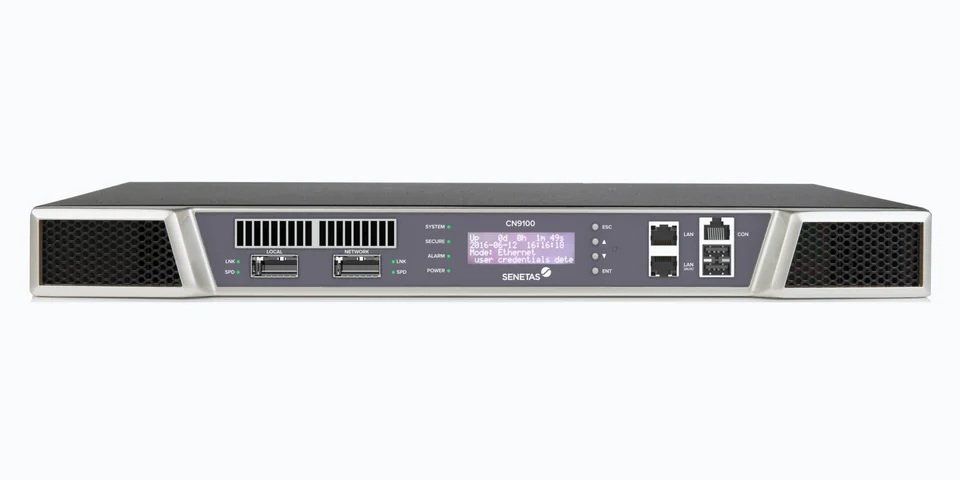
Didžiausios spartos linijos dalis, sukurta duomenų centrų tarpusavio jungtims ir tinklo branduolio jungtims, kur kiekviena vėlavimo mikrosekundė turi kainą. CN9120 šifruoja iki 100 Gbps daugiataškiu režimu, pridėdamas mažiau nei 2 mikrosekundes vėlavimo – nepriklausomai patvirtinta kaip vienas mažiausių savo klasėje.

Esant tokiai spartai, skirtumas tarp specialaus šifravimo ASIC ir bendrosios paskirties maršrutizatoriaus ar ugniasienės procesoriaus nustoja būti nereikšmingas – tai skirtumas tarp jungties, kuri spėja su 100G srautu, ir jungties, kuri tampa kliūtimi.

  • Iki 100 Gbps, daugiataškis šifravimas
  • <2 mikrosekundžių papildomas vėlavimas
  • Pagal FIPS 140-3 3 lygį patvirtinta įranga

Geriausiai tinka: duomenų centrų tarpusavio jungtims, tinklo branduolio jungtims ir aukšto dažnio ar vėlavimui jautriam srautui esant 40–100 Gbps.

CN9000 serijos produkto aprašas ↗
CN7000 serija (sustiprinta)

CN7000 serija (sustiprinta)

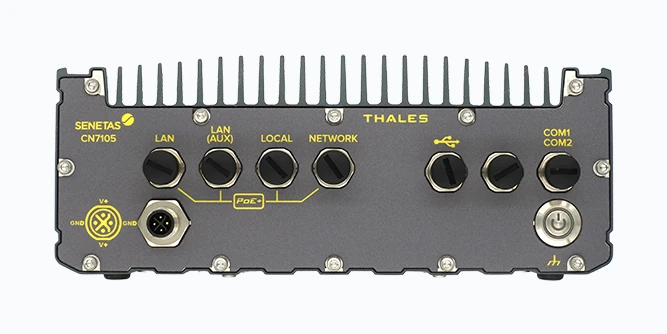
Sustiprinta linija aplinkoms, kurių neatlaiko joks standartinis stovo šifratorius: CN7105 yra IP67 sandarus naudoti lauke, CN7107 išbandytas pagal MIL-STD-810G naudoti transporto priemonėse, o CN7108 – kompaktiškas, be ventiliatorių variantas IoT ir krašto vietoms.

Tas pats Transport Independent Mode šifravimas kaip ir kitoje CN serijoje, korpusuose, sukurtuose vibracijai, ekstremalioms temperatūroms, dulkėms ir drėgmei, kurios duomenų centro lygio įrenginį išvestų iš rikiuotės.

  • Išbandyta pagal MIL-STD-810G; CN7105 yra IP67 sandarus
  • Lauko, transporto priemonių ir kompaktiški krašto / IoT variantai
  • Tas pats Transport Independent Mode šifravimas kaip stovo CN serijoje

Geriausiai tinka: gynybai, kritinei infrastruktūrai, transportui bei pramoninėms ar lauko vietoms, kur standartinė stovo įranga netinka.

CN7000 serijos produkto aprašas ↗
CV1000 (virtualus šifratorius)

CV1000 (virtualus šifratorius)

Programinis šifratorius jungtims, kur fizinės įrangos diegimas nepraktiškas – išplėstiniams WAN, SD-WAN perdangoms ir debesijos ar virtualizuotoms tinklo aplinkoms. Jis teikia politika grįstą daugiasluoksnį šifravimą iki 5 Gbps kaip virtuali tinklo funkcija (VNF), valdomas ta pačia platforma kaip ir aparatinė CN serija.

Kadangi tai programinė įranga, ji diegiama ir plečiama taip pat kaip ir likęs jūsų SD-WAN – paleidžiama pagal poreikį naujoje vietoje, o ne siunčiama, montuojama į stovą ir jungiama kabeliais.

  • Iki 5 Gbps, politika grįstas daugiasluoksnis šifravimas
  • Diegiamas kaip virtuali tinklo funkcija (VNF)
  • Valdomas ta pačia platforma kaip aparatiniai šifratoriai

Geriausiai tinka: SD-WAN perdangoms, išplėstinėms WAN jungtims ir debesijos ar virtualizuotoms aplinkoms, kur aparatinės įrangos diegimas nepraktiškas.

CV1000 produkto aprašas ↗
Security Management Center (SMC) & CM7

Security Management Center (SMC) & CM7

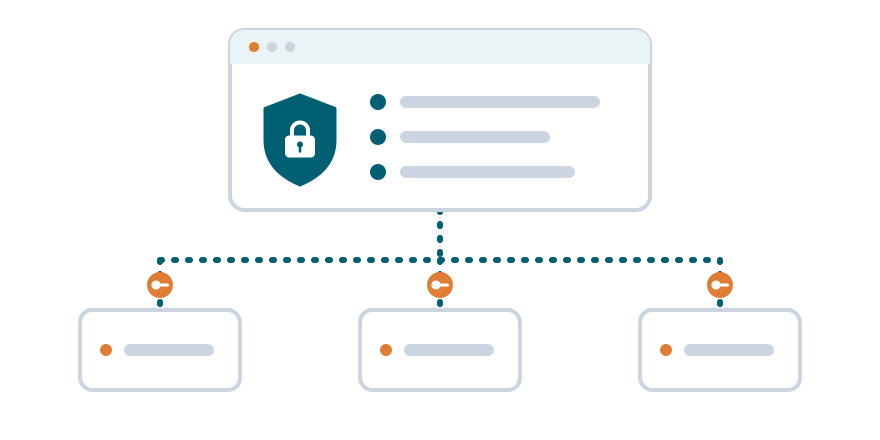
Priežastis, kodėl HSE galima valdyti nepriklausomai nuo jūsų tinklo komandos: Security Management Center (SMC) – žiniatinklio platforma didesniems, kelių vietų diegimams su integruota PKI, todėl nereikia atskiros sertifikatų infrastruktūros. Encryptor Manager CM7 tą patį atlieka mažesniems diegimams.

Abu gali veikti kaip jūsų šifratorių sertifikavimo centras ir suteikti saugumo ar atitikties komandai visišką raktų, sertifikatų ir politikos kontrolę visuose tinklo CN serijos ir CV1000 įrenginiuose – nereikia maršrutizatorių ar ugniasienių administratoriaus prieigos.

  • SMC: žiniatinklio, su integruota PKI, didesniems / kelių vietų diegimams
  • CM7: lengvesnis elementų valdymo įrankis mažesniems diegimams
  • Centralizuotas raktų, sertifikatų ir politikos valdymas, nepriklausomas nuo tinklo administravimo

Geriausiai tinka: bet kuriam HSE diegimui, kur šifravimo raktus ir politiką turi kontroliuoti saugumo ar atitikties komandos, atskirai nuo tinklo eksploatavimo.

SMC ir CM7 produkto aprašas ↗

Reikia apsaugoti perduodamus duomenis?

Nurodykite savo jungčių spartas ir vietas, ir rekomenduosime tinkamus šifratorius.

Gauti HSE kainas

Tinklo srautas – būtent tai, į ką taikosi „surink dabar, iššifruok vėliau“ atakos: šiandien perimti perduodami duomenys gali būti saugomi ir iššifruoti, kai kvantiniai kompiuteriai įveiks dabartinius algoritmus. Thales HSE jau palaiko postkvantinius algoritmus ir kvantinio raktų paskirstymo (QKD) integraciją, todėl tinklo jungčių apsauga šiandien nereiškia visiško įrangos keitimo, kai ateis migracijos terminas.

Kas turėtų laikyti raktus? Kodėl verta atskirti tinklo ir šifravimo kontrolę

Maršrutizatoriuose ir ugniasienėse veikiantį IPsec konfigūruoja ir eksploatuoja ta pati tinklo inžinierių komanda, kuri valdo maršrutizavimą, komutavimą ir ugniasienės taisykles – vadinasi, komanda, kasdien turinti prieigą prie tinklo, laiko ir per jį keliaujančius duomenis saugančius raktus. Toks kontrolės sutelkimas prieštarauja pareigų atskyrimo principui, kuriuo grindžiami tokie reikalavimai kaip PCI DSS ir NIST raktų valdymo gairės (SP 800-57): žmonės, galintys pasiekti sistemą, paprastai neturėtų būti tie patys, kurie kontroliuoja ją saugantį šifravimą, kad jokia viena komanda – ir jokia viena pažeista paskyra – negalėtų ir pasiekti duomenų, ir jų atrakinti.

Thales HSE valdomi nepriklausomai nuo tinklo komandos per Security Management Center ar CM7, todėl saugumo ar atitikties komanda tiesiogiai kontroliuoja šifravimo raktus ir politiką be maršrutizatorių ar ugniasienių administratoriaus prieigos, o tinklo inžinieriai visiškai valdo maršrutizavimą ir komutavimą, nelaikydami raktų nuo per jų tinklą keliaujančių duomenų. Pačios Thales klientų tyrime 66 % saugumo sprendimų pirkėjų pareigų atskyrimą įvardijo kaip svarbų ar labai svarbų veiksnį renkantis tinklo šifravimo sprendimą, todėl tai ne teorinis rūpestis – Thales klientai aktyviai to siekia.

Dažnai užduodami klausimai

IPsec yra 15–25 metų senumo ir nebuvo sukurtas šiuolaikinėms tinklų aplinkoms, įskaitant SDN, 5G ir didelės spartos duomenų centrų jungtis. Thales HSE užtikrina dvigubai efektyvesnį pralaidumo naudojimą nei IPsec, beveik nulinį vėlavimą, nepriklausomumą nuo 2/3/4 sluoksnių ir yra skirtas iki 100 Gbps spartai – kur IPsec našumas gerokai sumažėja. HSE taip pat užtikrina stipresnį raktų valdymą su pagal FIPS 140-3 3 lygį sertifikuota įranga.

Thales HSE įrenginiai palaiko tinklo spartą nuo 10 Mbps iki 100 Gbps (daugiataškiu režimu). Produktų gama apima vieno ir kelių prievadų konfigūracijas, o debesijos ir SDN aplinkoms siūlomi virtualūs HSE. Dėl dabartinės produktų gamos ir specifikacijų kreipkitės į mus.

Thales HSE naudoja finansų įstaigos (duomenų centrų jungtys, SWIFT ryšiai), telekomunikacijų bendrovės (5G transportinio tinklo šifravimas), vyriausybės ir gynyba (įslaptintų tinklų šifravimas, NATO sertifikuota), sveikatos priežiūra (pacientų duomenų apsauga perdavimo metu) ir kritinės infrastruktūros operatoriai. Bet kuri organizacija, perduodanti jautrius duomenis tarp vietų ar į debesį, yra potencialus naudotojas.

Taip – Thales HSE nepriklauso nuo gamintojo ir yra suderinamas su Cisco, Juniper, Nokia, Huawei ir kitų didžiųjų gamintojų tinklo įranga. Transport Independent Mode pašalina priklausomybę nuo protokolų, todėl HSE suderinamas praktiškai su bet kokia tinklo infrastruktūra.

Būtent tokio kontrolės sutelkimo geroji saugumo praktika rekomenduoja vengti. Tokie reikalavimai kaip PCI DSS ir NIST raktų valdymo gairės (SP 800-57) skatina pareigų atskyrimą, kad komanda, kasdien turinti prieigą prie tinklo, nebūtų vienintelė to tinklo duomenis saugančių šifravimo raktų turėtoja. Thales HSE konfigūruojami ir valdomi atskirai nuo maršrutizatorių ir ugniasienių per Security Management Center ar CM7, todėl saugumo ar atitikties komanda gali kontroliuoti raktus ir politiką nepriklausomai nuo tinklo eksploatavimo. Pačios Thales klientų tyrime 66 % respondentų šį atskyrimą įvardijo kaip svarbų ar labai svarbų veiksnį renkantis tinklo šifravimo sprendimą.

Per dvi specialiai sukurtas platformas, atskiras nuo jūsų maršrutizatorių ar ugniasienių valdymo įrankių: Security Management Center (SMC) – žiniatinklio platforma su integruota PKI didesniems ir kelių vietų diegimams, ir Encryptor Manager CM7 – lengvesnis elementų valdymo įrankis mažesniems diegimams. Abi leidžia saugumo komandai konfigūruoti, stebėti ir keisti šifravimo raktus bei politiką visuose CN serijos ir CV1000 įrenginiuose, nepriklausomai nuo to, kas valdo maršrutizavimo ir ugniasienės taisykles.

Susisiekite

Gauti Thales HSE kainas ir informaciją

Papasakokite apie savo tinklo šifravimo reikalavimus – per vieną darbo dieną pateiksime individualų pasiūlymą. Kaip Latvijoje įsikūręs Thales perpardavėjas, Sersor taip pat užtikrina vietinį pirkimą, pagalbą diegiant ir pirmos linijos palaikymą jūsų laiko juostoje.

  • Atsakome per vieną darbo dieną
  • Anglų, latvių arba rusų kalba
  • Be įsipareigojimų, be spaudimo

* Privalomas laukas