Sersor

Puslapio turinys peržiūrėtas 2026 m. rugsėjį

Authorized Reseller

Thales darbuotojų tapatybės ir prieigos valdymas

Apsaugokite darbuotojus, rangovus ir vidines sistemas stipriu daugiaveiksniu autentifikavimu ir išmaniomis prieigos politikomis – neapsunkindami kasdienio darbo.
Pagrindinės galimybės

01

Daugiaveiksnis autentifikavimas (MFA)

Stiprus autentifikavimas visiems darbuotojams naudojant aparatinius žetonus, programinius autentifikatorius, lustines korteles, FIDO2 įrenginius ar tiesioginius pranešimus – su plačiu autentifikatorių pasirinkimu pagal jūsų saugumo politiką ir naudotojų pageidavimus.

02

Bendrasis prisijungimas (SSO)

Centralizuota prieiga prie debesijos programų, vietinių sistemų ir SaaS įrankių vienu autentifikavimu – mažiau slaptažodžių nuovargio ir didesnis saugumas.

03

Rizika grįstos prieigos politikos

Išmanios prieigos politikos, griežtinančios autentifikavimo reikalavimus pagal naudotojo elgseną, vietą, įrenginį ir rizikos lygį – stipresnė kontrolė ten, kur reikia, nepaveikiant mažos rizikos sesijų.

04

Platus programų palaikymas

Paruoštos integracijos su šimtais debesijos programų per SAML, OIDC ir RADIUS. Veikia su Microsoft 365, Salesforce, AWS, Azure AD ir daugeliu kitų.

05

Sertifikatais grįstas autentifikavimas

PKI pagrįstas lustinių kortelių ir USB žetonų autentifikavimas aukšto užtikrinimo atvejams, tokiems kaip privilegijuota prieiga, VPN ir valstybinės ar reguliuojamos aplinkos.

06

Diegimas debesyje ir vietoje

Siūloma kaip debesijos paslauga (Identity-as-a-Service) arba vietinis diegimas, su hibridinėmis galimybėmis senoms ir šiuolaikinėms aplinkoms sujungti.

Kodėl svarbus sukčiavimui atsparus autentifikavimas

Daugelis organizacijų jau turi „MFA“ ir laiko užduotį atlikta – tačiau CISA aiškiai atskiria sukčiavimui atsparius metodus nuo visų kitų. Toliau pateikta diagrama rodo, kodėl slaptažodis ir SMS žinutė ar paprastas tiesioginio pranešimo patvirtinimas nėra toks pat apsaugos lygis kaip aparatinis raktas.

PASSWORD + SMS / BASIC PUSH (PHISHABLE) Login Attempt Username + password SMS Code or Push Prompt Sent to the phone - not bound to the genuine website Result: Exploitable A phishing page can relay the code, or flood approval prompts FIDO2 / PKI HARDWARE KEY (PHISHING-RESISTANT) Login Attempt Same login attempt Cryptographic Challenge Device signs a challenge bound to the actual site origin Result: Phishing-Resistant A fake site gets an invalid signature - nothing to steal
Tas pats prisijungimo bandymas, du skirtingi tikrinimo mechanizmai – SMS kodas ar paprastas tiesioginio pranešimo patvirtinimas nesusietas su tikrąja svetaine, o FIDO2 ar PKI aparatinis raktas susietas kriptografiškai.

Nepriklausomai pripažinta

Lyderis G2 lyderis bendrojo prisijungimo (SSO) sprendimų srityje, 2024 m. pavasaris
Geriausias 2025 m. I ketvirčio sprendimas – Expert Insights nepriklausoma apžvalga
Lyderis KuppingerCole lyderio reitingas autentifikavimo be slaptažodžio srityje
94% apklaustų IT organizacijų nurodė gerą patirtį su SafeNet Trusted Access – TechValidate klientų apklausa

Thales darbuotojų IAM produktų linijos
SafeNet Trusted Access

SafeNet Trusted Access

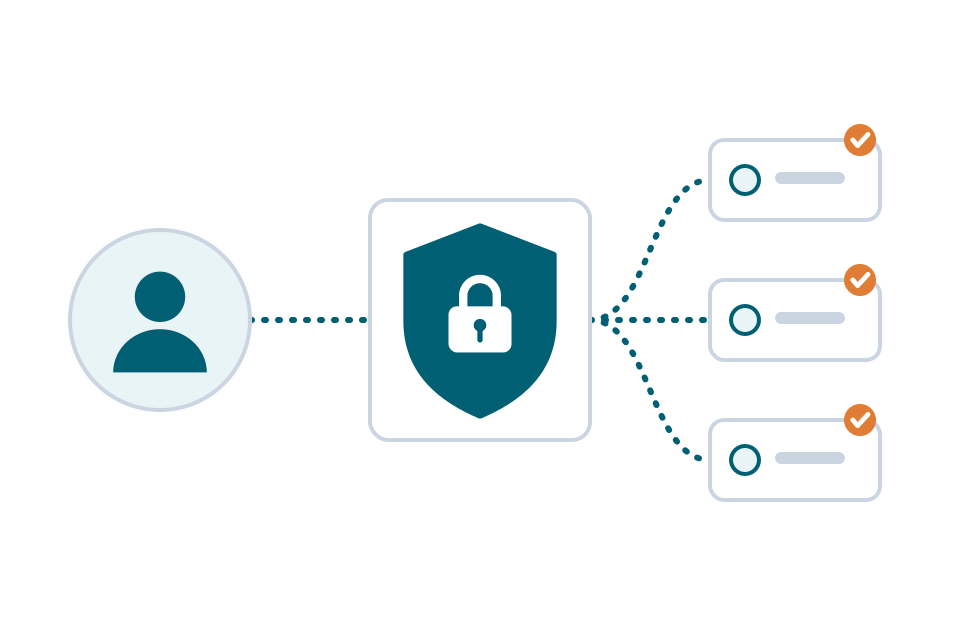
SafeNet Trusted Access – debesijos prieigos valdymo platforma, Thales darbuotojų IAM linijos centras: ji iš vienos konsolės valdo bendrąjį prisijungimą, daugiaveiksnį autentifikavimą ir rizika grįstas prieigos politikas, todėl kiekvienas prisijungimas eina per tą patį politikos variklį, o ne skirtingą procesą kiekvienai sistemai.

Ji palaiko adaptyvų autentifikavimą, pritaikantį reikalavimus kontekstui – vietai, įrenginiui ir rizikos lygiui, – todėl mažos rizikos prisijungimai lieka sklandūs, o didelės rizikos automatiškai sugriežtinami, užuot taikius tą pačią fiksuotą MFA užklausą kiekvienam prisijungimui nepaisant tikrosios rizikos.

  • Debesijos (IDaaS), vietinis ar hibridinis diegimas
  • Rizika grįstos, adaptyvios prieigos politikos
  • Paruoštos integracijos šimtams SaaS ir vietinių programų

Geriausiai tinka: bet kuriai organizacijai, centralizuojančiai SSO ir MFA politiką debesyje, vietinėse sistemose ir VPN prieigai vienoje konsolėje.

SafeNet Trusted Access produkto aprašas ↗
SafeNet eToken serija

SafeNet eToken serija

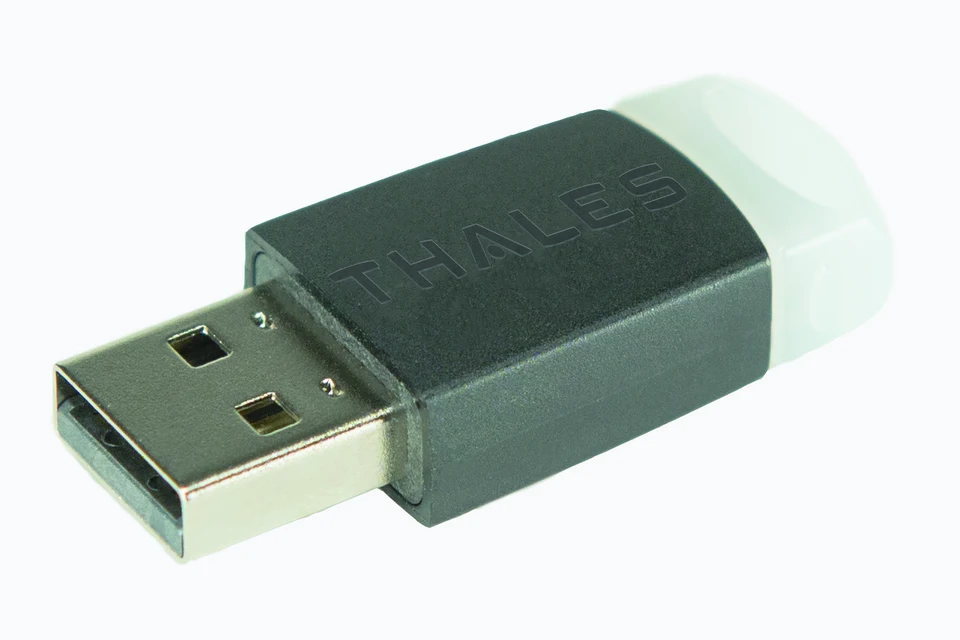
Aparatiniai USB žetonai (eToken 5300 ir Fusion serija), laikantys privatųjį raktą pagal FIPS 140-2 sertifikuotame luste; autentifikavimui reikia fiziškai turėti žetoną ir įvesti PIN – sukčiavimo svetainė ar kenkėjiška programa kompiuteryje neturi ko pavogti, nes raktas niekada nepalieka žetono.

Geriausiai tinka privilegijuotoms paskyroms, administratoriams ir reguliuojamoms aplinkoms, kur vien programinis autentifikatorius nelaikomas pakankamai stipriu užtikrinimu.

  • Pagal FIPS 140-2 sertifikuota, klastojimą atskleidžianti įranga
  • PKI sertifikatais grįstas autentifikavimas, skaitmeninis pasirašymas
  • eToken Fusion tame pačiame įrenginyje prideda FIDO2 palaikymą

Geriausiai tinka: privilegijuotoms paskyroms, sistemų administratoriams ir reguliuojamoms aplinkoms, kurioms reikia aparatine įranga paremto, sertifikatais grįsto autentifikavimo.

eToken serijos produkto aprašas ↗
SafeNet IDPrime lustinės kortelės

SafeNet IDPrime lustinės kortelės

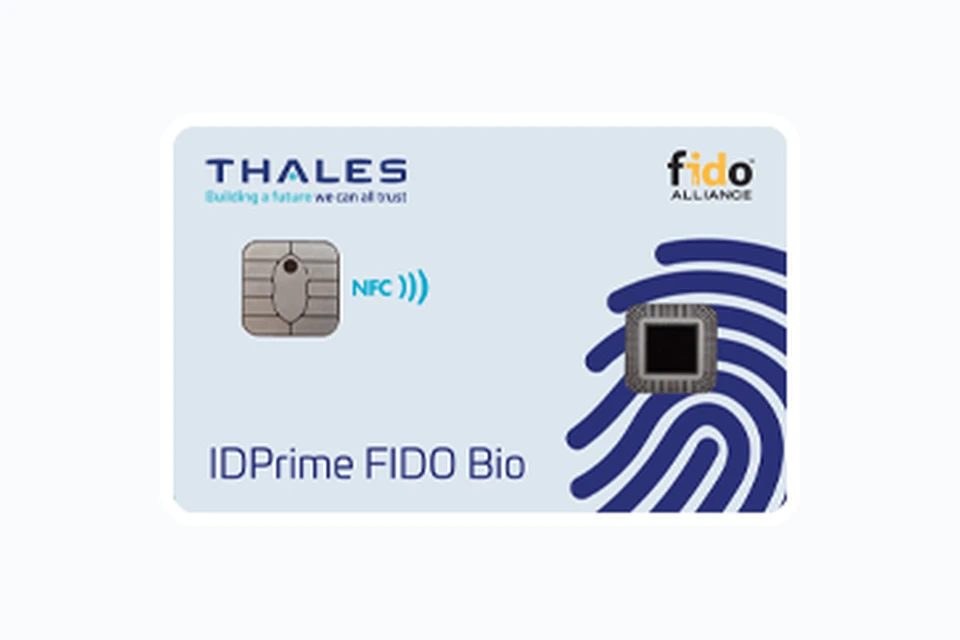
PKI lustinės kortelės (IDPrime 940/3940, IDPrime PIV), viena kortele sujungiančios fizinę prieigą prie pastato, prisijungimą prie Windows ir skaitmeninį pasirašymą – minidriver palaikanti kortelė veikia su Windows be papildomos kliento programinės įrangos, o PIV variantas atitinka FIPS 201 federalinių, valstijų ir vietos valdžios institucijų reikmėms.

Jei USB žetonas – dar vienas daiktas, kurį reikia nešiotis, lustinė kortelė paprastai pakeičia pažymėjimą, kurį darbuotojas ir taip nešiojasi kasdien.

  • Palaiko minidriver – veikia su Windows be papildomos programinės įrangos
  • IDPrime PIV: atitinka FIPS 201 valstybės institucijų reikmėms
  • Viena kortele sujungia įėjimo į pastatą pažymėjimą ir PKI prisijungimą

Geriausiai tinka: organizacijoms, jau išduodančioms fizinės prieigos pažymėjimus ir norinčioms sujungti įėjimą į pastatą su PKI prisijungimu; valstybės ir reguliuojamoms institucijoms, kurioms reikia FIPS 201/PIV.

IDPrime lustinių kortelių produkto aprašas ↗
SafeNet FIDO2 įrenginiai

SafeNet FIDO2 įrenginiai

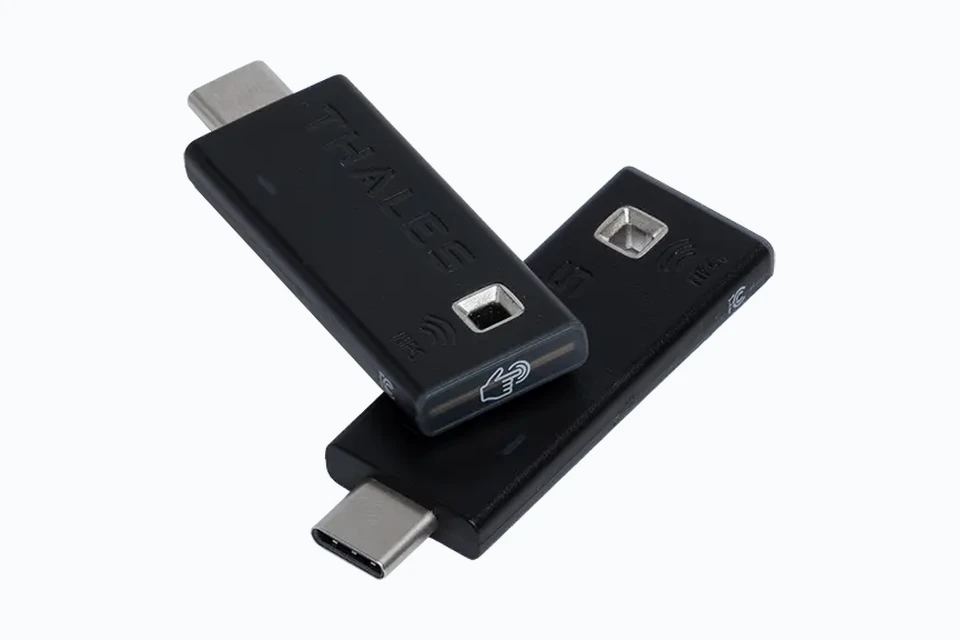
FIDO2/WebAuthn saugumo raktai, skirti autentifikavimo metodui, kurį CISA vadina auksiniu atsparumo sukčiavimui standartu – įrenginys pasirašo kriptografinį iššūkį, susietą su tikrosios svetainės kilme, todėl net įtikinama sukčiavimo kopija negali iš jo gauti galiojančio atsakymo, kitaip nei slaptažodis ar vienkartinis kodas, kurį naudotoją galima apgaule priversti įvesti netikrame prisijungimo puslapyje.

Palaiko prisijungimą be slaptažodžio arba kaip antrąjį veiksnį kartu su slaptažodžiu Windows, macOS ir bet kurioje FIDO2 suderinamoje programoje ar debesijos paslaugoje.

  • FIDO2/WebAuthn sertifikuotas – atsparus sukčiavimui iš esmės
  • Prisijungimas be slaptažodžio arba kaip antrasis veiksnys
  • Veikia Windows, macOS ir bet kurioje FIDO2 suderinamoje paslaugoje

Geriausiai tinka: organizacijoms, pereinančioms nuo SMS ar tiesioginiais pranešimais grįsto MFA prie CISA rekomenduojamo sukčiavimui atsparaus standarto – ypač administratoriams ir didelės vertės taikiniams.

FIDO2 įrenginių sprendimo aprašas ↗
SafeNet MobilePASS+

SafeNet MobilePASS+

Programinė autentifikatoriaus programėlė organizacijoms, norinčioms stipraus MFA neišduodant fizinės įrangos kiekvienam darbuotojui – patvirtinimas vienu palietimu, vienkartinių kodų generavimas ir registracija QR kodu telefone, kurį ir taip turi kiekvienas darbuotojas.

Tai praktiškas vidurio kelias tarp paprasto SMS kodo (kurį CISA konkrečiai nurodo kaip pažeidžiamą SIM kortelės pakeitimo ir perėmimo atakoms) ir aparatinio žetono: vis dar programinis, bet su skaičių sutapimo patvirtinimu, atspariu tiesioginių pranešimų bombardavimo atakoms, kurioms pažeidžiama paprasta patvirtinti / atmesti užklausa.

  • Patvirtinimas vienu palietimu su skaičių sutapimu
  • Vienkartinių kodų generavimas ir savarankiška registracija QR kodu
  • Jokios įrangos, kurią reikėtų išduoti, valdyti ar keisti

Geriausiai tinka: organizacijoms, norinčioms stipraus autentifikavimo be aparatinės įrangos diegimo, arba kaip numatytasis variantas mažesnės rizikos prisijungimams kartu su aparatiniais autentifikatoriais privilegijuotoms paskyroms.

MobilePASS+ produkto aprašas ↗

Saugote darbuotojų prieigą?

Papasakokite, kaip jūsų komandos prisijungia šiandien, ir pateiksime individualų pasiūlymą.

Užsakyti pasiūlymą

CISA aiškiai teigia, kad sukčiavimui atsparus MFA yra auksinis standartas ir organizacijos turėtų perėjimą prie jo laikyti aukšto prioriteto užduotimi, o SMS ir balso MFA naudoti tik kraštutiniu atveju. Jei jūsų darbuotojų autentifikavimas šiandien – slaptažodis ir SMS ar paprastas patvirtinti / atmesti pranešimas, būtent šią spragą užpildo FIDO2 ir PKI aparatiniai autentifikatoriai.

Vienas politikos variklis, bet koks autentifikatorius, bet koks debesis

Į vieną debesijos platformą integruotas prieigos valdymas – Microsoft Entra ID, Okta ar AWS IAM Identity Center – pririša jūsų autentifikatorių pasirinkimą prie tos platformos ekosistemos. Vėliau pakeitus ar pridėjus antrą debesijos platformą, MFA politiką, registraciją ir autentifikatorius dažnai tenka kurti iš naujo naujai aplinkai arba naudoti kaip dvi nesusijusias sistemas greta.

SafeNet Trusted Access veikia virš debesijos sluoksnio: vienas politikos variklis ir vienas autentifikatorių rinkinys – nuo programėlės iki FIDO2 aparatinio rakto – nuosekliai taikomas Entra ID, Okta, AWS, vietinėse sistemose ar bet kokiame jų derinyje. Vėliau pridėjus debesijos platformą, ją reikia tik prijungti prie esamo politikos variklio, o ne iš naujo išduoti autentifikatorius ar kurti MFA politiką nuo nulio.

Dažnai užduodami klausimai

Darbuotojų IAM (SafeNet Trusted Access) skirtas jūsų darbuotojams, rangovams ir vidinėms sistemoms – kur kontroliuojate įrenginius ir galite taikyti konkrečias autentifikatorių politikas. Klientų IAM skirtas išoriniams jūsų programų naudotojams, kur dėmesys krypsta į sklandžią patirtį ir savitarnos registraciją dideliu mastu.

Thales palaiko labai platų spektrą: aparatinius OTP žetonus, programinius autentifikatorius (mobiliąją programėlę), FIDO2/WebAuthn įrenginius, PKI lustines korteles ir USB žetonus, tiesioginius pranešimus bei SMS / el. pašto vienkartinius kodus. Toks lankstumas leidžia autentifikatoriaus stiprumą pritaikyti kiekvieno prieigos scenarijaus jautrumui.

Taip – Thales SafeNet Trusted Access integruojasi su Active Directory ir Azure AD naudotojų tapatybėms sinchronizuoti, todėl stiprų MFA galite pridėti ant esamos katalogų infrastruktūros jos nekeisdami.

Entra ID ar Okta keisti nereikia – SafeNet Trusted Access integruojasi su abiem kaip trečiosios šalies MFA ir autentifikatorių sluoksnis, o ne konkuruoja su jais. Kodėl organizacijos jį prideda: Entra ID ir Okta integruotos MFA galimybės susietos su kiekvienos platformos autentifikatorių ekosistema, o SafeNet Trusted Access suteikia vieną nuoseklų autentifikatorių rinkinį (įskaitant aparatinius žetonus ir FIDO2 raktus) Entra ID, Okta, AWS, vietinėse sistemose ar bet kokiame jų derinyje – todėl vėliau pakeitus ar pridėjus debesijos platformą nereikia iš naujo išduoti autentifikatorių kiekvienam darbuotojui.

Tai geriau nei jokio MFA, tačiau CISA aiškiai priskiria SMS ir balso MFA prie pažeidžiamų sukčiavimo, SIM kortelės pakeitimo ir SS7 perėmimo atakoms ir rekomenduoja juos tik kraštutiniu atveju. Paprasti tiesioginiai pranešimai pažeidžiami „pranešimų bombardavimui“, kai užpuolikas pakartotinai siunčia patvirtinimo užklausas, kol naudotojas netyčia paspaudžia „patvirtinti“. CISA sukčiavimui atsparius metodus, tokius kaip FIDO2 ir PKI aparatinis autentifikavimas, vadina „auksiniu standartu“ ir rekomenduoja organizacijoms prioritetiškai pereiti prie jų, ypač administratoriams ir kitoms didelės vertės paskyroms.

Susisiekite

Gauti Thales darbuotojų IAM kainas

Papasakokite apie savo reikalavimus, ir per vieną darbo dieną pateiksime individualų pasiūlymą. Kaip Latvijoje įsikūręs Thales perpardavėjas, Sersor taip pat užtikrina vietinį pirkimą, pagalbą diegiant ir pirmos linijos palaikymą jūsų laiko juostoje.

  • Atsakome per vieną darbo dieną
  • Anglų, latvių arba rusų kalba
  • Be įsipareigojimų, be spaudimo

* Privalomas laukas