Puslapio turinys peržiūrėtas 2026 m. rugsėjį
Thales Luna bendrosios paskirties HSM
Thales Luna HSM – pasaulyje pirmaujantys aparatiniai saugumo moduliai kriptografiniams raktams apsaugoti: sertifikuoti pagal FIPS 140-3 3 lygį ir Common Criteria EAL 4+, jais pasitiki vyriausybės, finansų įstaigos ir įmonės visame pasaulyje.
Pagrindiniai naudojimo atvejai ir galimybės
Kriptografinių raktų valdymas
Generuokite, saugokite ir valdykite kriptografinius raktus nuo klastojimo apsaugotoje įrangoje – raktai niekada neegzistuoja atviru tekstu už HSM ribų.
Viešojo rakto infrastruktūra (PKI)
Apsaugokite sertifikavimo centro privačiuosius raktus ir pasirašykite sertifikatus su aparatine garantija – saugių PKI diegimų pagrindas.
Kodo pasirašymas
Pasirašykite programinę įrangą, mikroprogramas ir dokumentus raktais, saugomais sertifikuotoje įrangoje – atitinkant Microsoft, Apple ir kitų platformų pasirašymo reikalavimus.
Debesijos ir hibridinis HSM diegimas
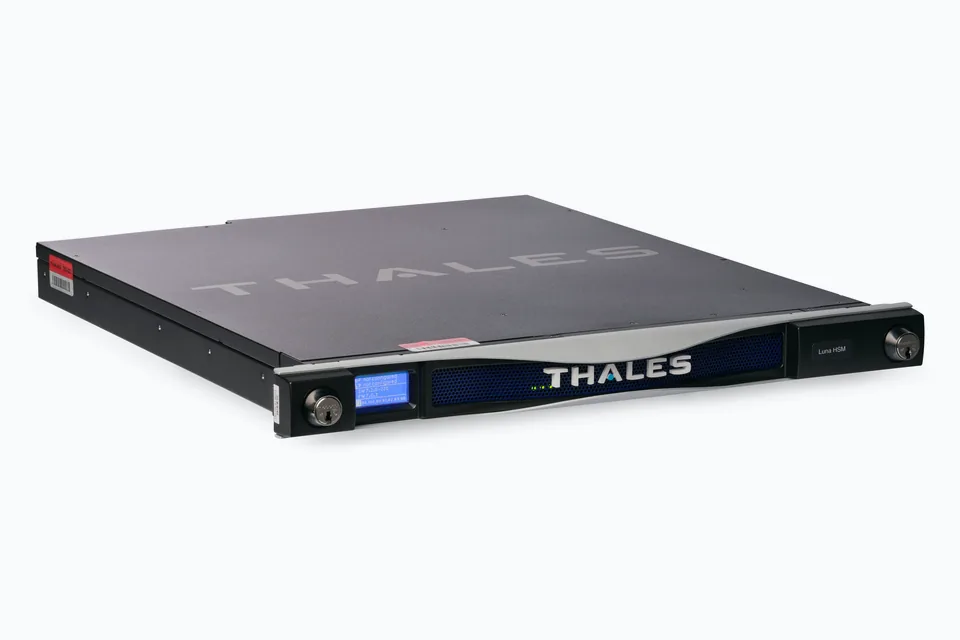
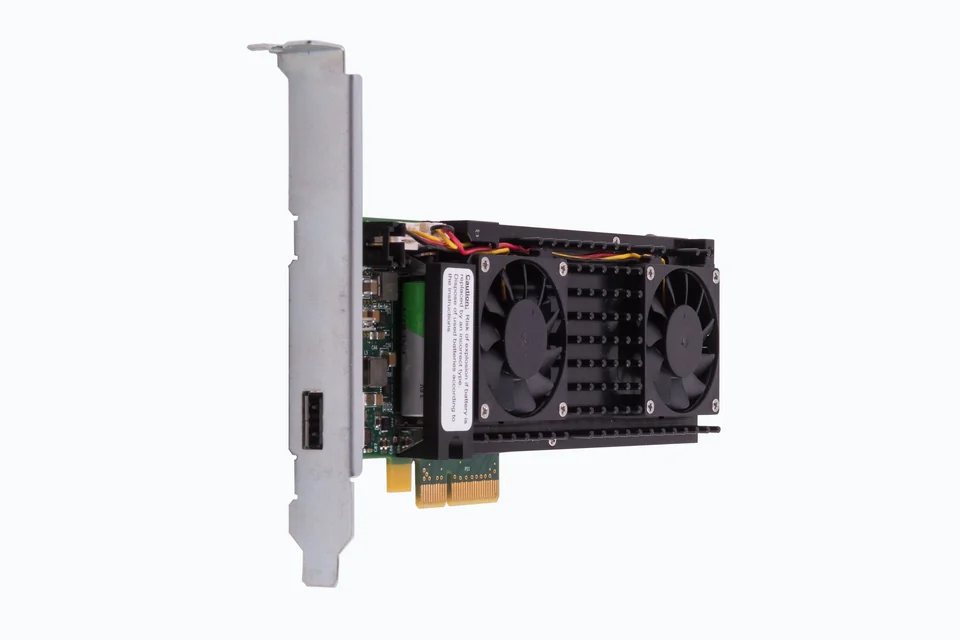
Siūloma kaip vietinis tinklo HSM (Luna Network HSM), PCIe HSM (Luna PCIe HSM) ir debesijos HSM paslauga – su hibridinėmis konfigūracijomis, jungiančiomis vietinį ir debesijos raktų saugojimą.
Kriptografinis lankstumas postkvantinei erai
Luna HSM palaiko postkvantinius kriptografinius algoritmus ir yra sukurti kriptografiškai lankstūs – organizacijos gali pereiti prie naujų algoritmų keičiantis standartams, nekeisdamos įrangos.
Didelio našumo kriptografija
Aparatiškai spartinamos kriptografinės operacijos užtikrina didelį pralaidumą reiklioms programoms – nuo TLS spartinimo iki masinio šifravimo.
Luna bendrosios paskirties HSM produktų linijos
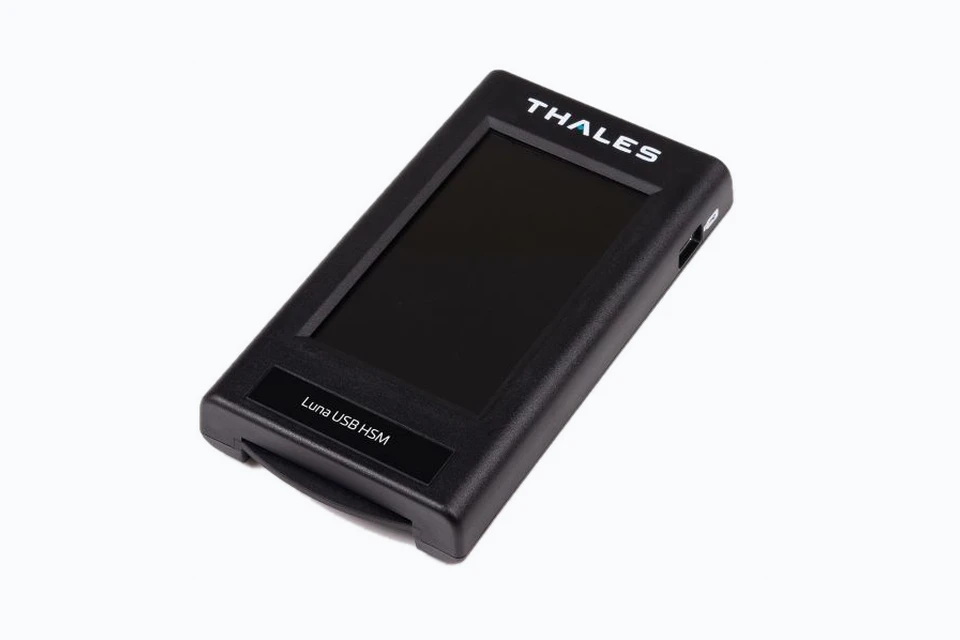
Renkatės Luna HSM?
Papasakokite apie savo raktų valdymo, PKI ar pasirašymo poreikius, ir rekomenduosime modelį.
Patvirtinta nepriklausomai
Pagal FIPS 140-2 patvirtinta įranga 2026 m. rugsėjį perkelta į NIST istorinį sąrašą. Jei jūsų raktų valdymo infrastruktūra vis dar remiasi tik pagal FIPS 140-2 patvirtintais HSM, laikas planuoti perėjimą prie pagal FIPS 140-3 3 lygį patvirtintos įrangos, tokios kaip Luna.
Kodėl kriptografinis lankstumas svarbus dabar
Šiandien perimtus kriptografinius raktus ir šifruotus duomenis užpuolikas gali surinkti dabar ir iššifruoti vėliau, kai dideli kvantiniai kompiuteriai taps praktiški – tai vadinama strategija „surink dabar, iššifruok vėliau“. Duomenims, parašams ir prisijungimo duomenims, kurie turi likti galiojantys ar konfidencialūs daugelį metų, perėjimas prie postkvantinių algoritmų turi prasidėti gerokai prieš atsirandant kvantiniams kompiuteriams, o ne po to.
Luna HSM sukurti kriptografiškai lankstūs: Luna 8 karta jau palaiko NIST standartizuotus postkvantinius algoritmus (ML-KEM, ML-DSA) kartu su RSA ir ECC, o Thales tiesiogiai dalyvauja NIST postkvantinės kriptografijos standartizavimo procese. Nauji algoritmai gali būti įdiegti per mikroprogramos ir konfigūracijos atnaujinimus keičiantis standartams, o ne visiškai keičiant jau produkcijoje veikiančią įrangą.
Dažnai užduodami klausimai
Gauti Thales Luna HSM kainas
Kaip Thales perpardavėjas, Sersor vietoje pasirūpina pirkimu, pagalba diegiant ir atitikties klausimais. Papasakokite apie savo naudojimo atvejį ir reikalavimus – per vieną darbo dieną pateiksime individualų pasiūlymą.
- Atsakome per vieną darbo dieną
- Anglų, latvių arba rusų kalba
- Be įsipareigojimų, be spaudimo