Содержание страницы проверено в сентябре 2026 года
HSM общего назначения Thales Luna
Thales Luna HSM – ведущие в мире аппаратные модули безопасности для защиты криптографических ключей с сертификацией FIPS 140-3 Level 3 и Common Criteria EAL 4+, которым доверяют правительства, финансовые учреждения и компании по всему миру.
Ключевые сценарии и возможности
Управление криптографическими ключами
Генерируйте, храните и управляйте криптографическими ключами в защищённом от вмешательства оборудовании – ключи никогда не существуют в открытом виде за пределами HSM.
Инфраструктура открытых ключей (PKI)
Защищайте закрытые ключи удостоверяющих центров и подписывайте сертификаты с аппаратной гарантией – основа надёжных внедрений PKI.
Подпись кода
Подписывайте ПО, микропрограммы и документы ключами, защищёнными сертифицированным оборудованием, выполняя требования Microsoft, Apple и других платформ.
Облачное и гибридное развёртывание HSM
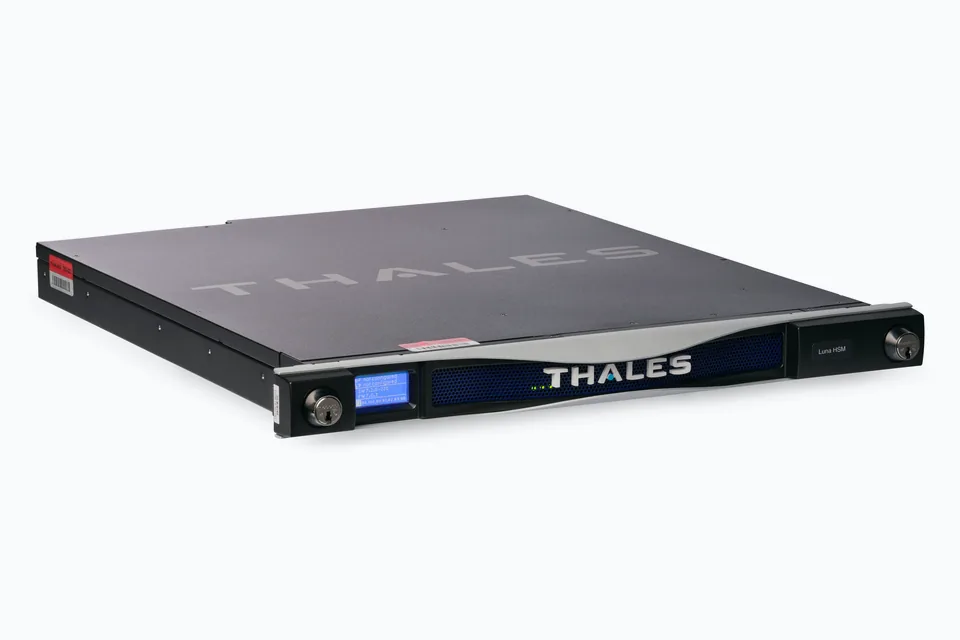
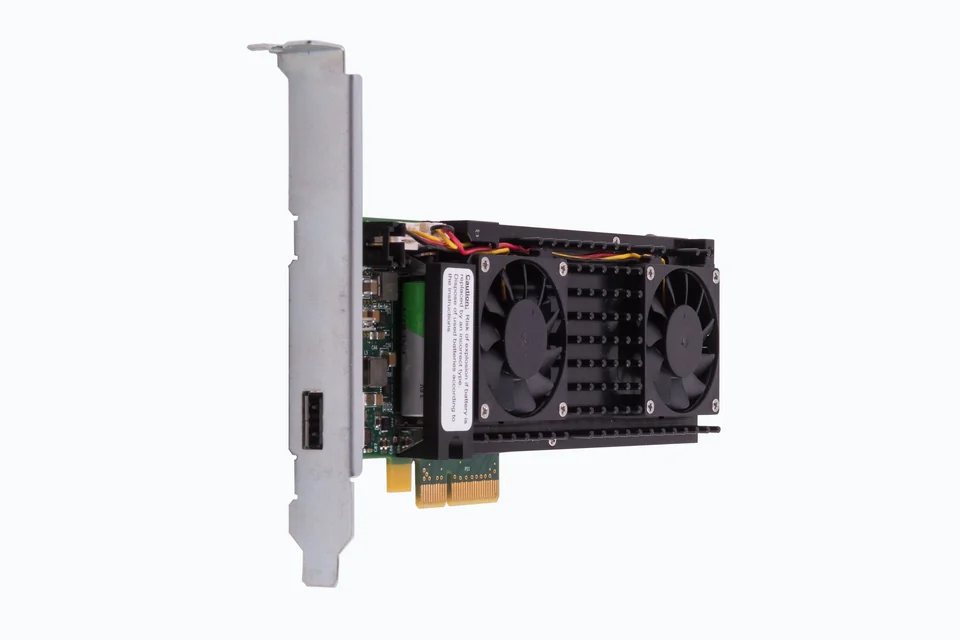
Доступен как локальный сетевой HSM (Luna Network HSM), PCIe HSM (Luna PCIe HSM) и облачный HSM-сервис – с гибридными конфигурациями, сочетающими локальное и облачное хранение ключей.
Криптогибкость для постквантовой эпохи
Luna HSM поддерживают постквантовые криптографические алгоритмы и спроектированы криптогибкими, позволяя переходить на новые алгоритмы по мере развития стандартов без замены оборудования.
Высокопроизводительная криптография
Аппаратное ускорение криптографических операций обеспечивает высокую пропускную способность для требовательных приложений – от ускорения TLS до массового шифрования.
Продуктовые линейки HSM общего назначения Luna
Выбираете Luna HSM?
Расскажите о ваших задачах по управлению ключами, PKI или подписи, и мы порекомендуем модель.
Подтверждено независимой валидацией
Оборудование с валидацией FIPS 140-2 перенесено в исторический список NIST в сентябре 2026 года. Если ваша инфраструктура управления ключами всё ещё опирается на HSM только с валидацией FIPS 140-2, пора планировать переход на оборудование с валидацией FIPS 140-3 Level 3, такое как Luna.
Почему криптогибкость важна уже сейчас
Криптографические ключи и зашифрованные данные, перехваченные сегодня, злоумышленник может собрать сейчас и расшифровать позже, когда крупные квантовые компьютеры станут практичными, – стратегия «собери сейчас, расшифруй потом». Для данных, подписей и учётных данных, которые должны оставаться действительными или конфиденциальными годами, переход на постквантовые алгоритмы нужно начинать задолго до появления квантовых компьютеров, а не после.
Luna HSM созданы для криптогибкости: поколение Luna 8 уже поддерживает стандартизированные NIST постквантовые алгоритмы (ML-KEM, ML-DSA) наряду с RSA и ECC, а Thales напрямую участвует в процессе стандартизации постквантовой криптографии NIST. Новые алгоритмы можно вводить обновлениями микропрограммы и конфигурации по мере развития стандартов, без полной замены уже работающего оборудования.
Часто задаваемые вопросы
Запросить цены Thales Luna HSM
Как реселлер Thales, Sersor на месте берёт на себя закупку, поддержку внедрения и вопросы соответствия. Расскажите о вашем сценарии и требованиях – мы пришлём индивидуальное предложение в течение одного рабочего дня.
- Ответ в течение одного рабочего дня
- На английском, латышском или русском
- Без обязательств и давления