Sersor

Содержание страницы проверено в сентябре 2026 года

Authorized Reseller

Thales High Speed Encryptors (HSE)

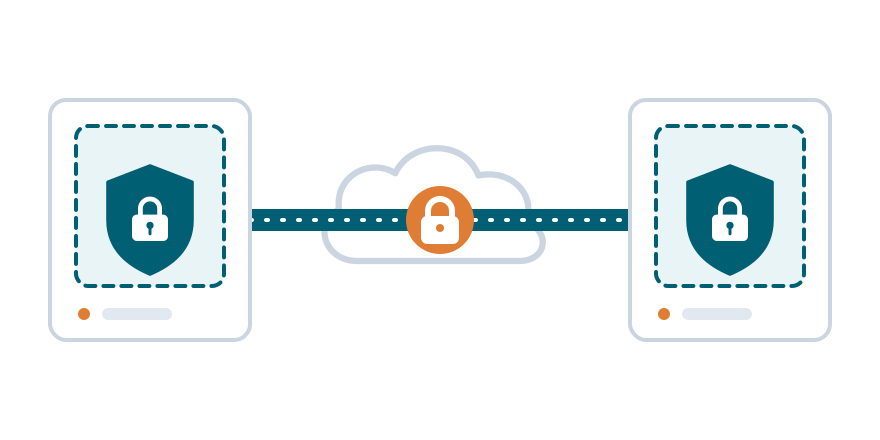
Thales High Speed Encryptors защищают передаваемые данные между ЦОД, кампусными сетями и облачными подключениями на скоростях от 10 Мбит/с до 100 Гбит/с – с почти нулевой задержкой и вдвое более эффективным использованием полосы, чем устаревшие протоколы вроде IPsec.
Ключевые возможности

01

Шифрование, не зависящее от уровня

Thales Transport Independent Mode (TIM) позволяет шифровать одновременно на 2, 3 и 4 уровнях, обеспечивая независимую от сети защиту данных в любой инфраструктуре без ограничений протоколов.

02

Почти нулевая задержка на полной скорости канала

HSE работают на физической скорости сети с почти нулевой задержкой и без потери пакетов – Miercom независимо подтвердил более высокую производительность по сравнению с IPsec.

03

Вдвое эффективнее использование полосы, чем у IPsec

В отличие от IPsec, который увеличивает накладные расходы на пакеты из-за туннелирования, Thales HSE используют тонкий слой шифрования, сохраняющий полосу и снижающий стоимость защищённого гигабита примерно на 42%.

04

Аппаратное и виртуальное развёртывание

Доступны как физические устройства (от 1 до 100 Гбит/с, с одним или несколькими портами) и как виртуальные шифраторы для облачных и SDN-сред – с единой платформой управления для обоих типов.

05

Готовы к постквантовой эпохе

Thales HSE поддерживают алгоритмы постквантовой криптографии (PQC) и интеграцию квантового распределения ключей (QKD), защищая ваши инвестиции в сетевое шифрование от угроз квантовых вычислений.

06

Высшие государственные сертификаты

Сертификация FIPS 140-3 Level 3, Common Criteria (EAL4+), NATO и DoDIN APL (ранее UC APL) – используются оборонными ведомствами, правительствами и операторами критической инфраструктуры более чем в 35 странах.

Почему выделенное шифрование лучше встроенного IPsec

Большинство маршрутизаторов и межсетевых экранов уже поддерживают IPsec, поэтому вопрос покупателей справедлив: зачем вообще добавлять отдельный шифратор? По двум причинам – производительность и то, кто контролирует ключи. Диаграмма ниже показывает аргумент производительности: один и тот же кадр Ethernet, зашифрованный двумя разными способами.

TRADITIONAL IPSEC (ROUTER / FIREWALL) Ethernet Frame Unencrypted traffic IPsec Tunnel Encapsulation Adds ~50-73 bytes of new headers per packet processed by the router or firewall CPU Result: Larger, Slower Frames More overhead per packet, and encryption competes with routing for CPU time THALES HSE (DEDICATED LAYER 2/3/4 ENCRYPTION) Ethernet Frame Same original frame Thin Encryption Header Only Adds only a few bytes per packet - encrypted by a dedicated ASIC, not the CPU Result: Near Wire-Speed Encryption Frame size and latency stay close to unencrypted baseline, even at 100 Gbps
Один и тот же исходный кадр Ethernet, два разных конвейера шифрования: накладные расходы туннеля IPsec ложатся на общий процессор маршрутизатора/межсетевого экрана, а тонкий заголовок HSE обрабатывается выделенной ASIC шифрования.

Подтверждено независимыми тестами

+31.6% Более высокая пропускная способность, чем у IPsec на межсетевом экране, – независимый тест Miercom 2024 для Thales CN6140
-48% Меньше джиттера при переносе шифрования с межсетевого экрана на выделенный HSE – независимый тест Miercom 2024
-42.2% Ниже стоимость защищённого гигабита по сравнению с наращиванием мощности шифрования межсетевого экрана – независимый тест Miercom 2024

Продуктовые линейки Thales HSE

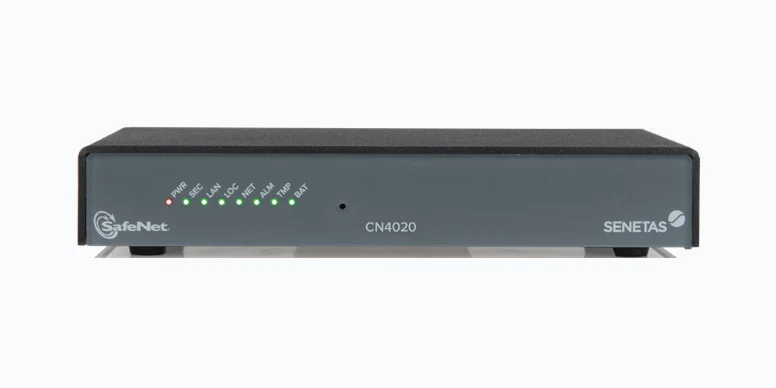
Серия CN4000

Серия CN4000

Начальная точка линейки Thales High Speed Encryption для филиалов и удалённых площадок, где компактность важна не меньше безопасности. Поддерживает скорости от 10 Мбит/с до 1 Гбит/с по электрическому (CN4010) или оптическому (CN4020) Ethernet в небольшом корпусе, который помещается в коммутационный шкаф, а не в стойку ЦОД.

Несмотря на позиционирование начального уровня, у неё та же валидация FIPS 140-3 Level 3 и шифрование Transport Independent Mode, что и у всей серии CN, – трафик филиала получает тот же уровень гарантий, что и ЦОД, а не упрощённую версию.

  • 10 Мбит/с – 1 Гбит/с (электрический или оптический Ethernet)
  • Оборудование с валидацией FIPS 140-3 Level 3
  • Компактный малогабаритный корпус

Лучше всего подходит: филиалам, удалённым площадкам и небольшим объектам, которым нужно шифрование уровня ЦОД без оборудования уровня ЦОД.

Описание продукта серии CN4000 ↗
Серия CN6000

Серия CN6000

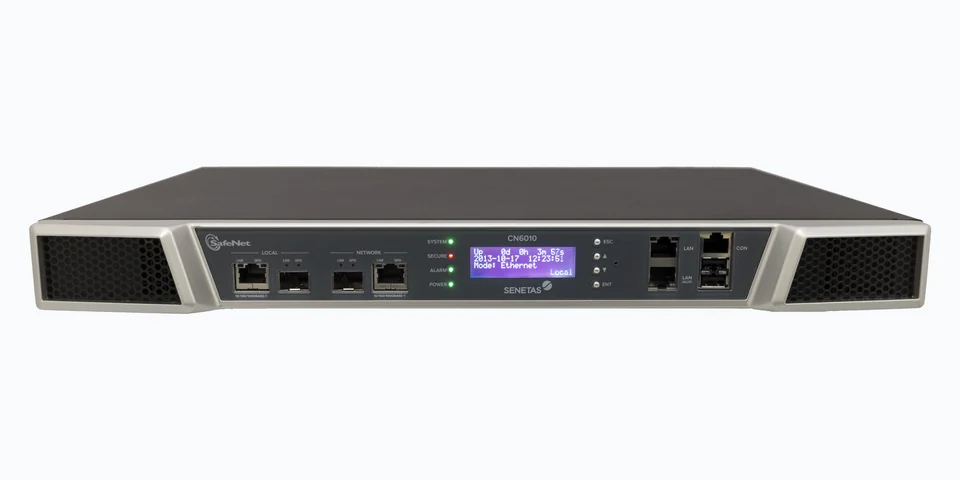
Линейка шифраторов бизнес-класса Thales, масштабируемая от 100 Мбит/с до 40 Гбит/с с многоканальной конфигурацией CN6140 4x10 Гбит/с. Для частных сетевых каналов между офисами, ЦОД и колокейшн-площадками, где потребность в полосе со временем растёт.

Лицензирование с переменной скоростью означает, что то же оборудование можно лицензировать на большую скорость по мере роста трафика без полной замены, а в независимом тесте Miercom 2024 года CN6140 показал на 31,6% более высокую пропускную способность, чем IPsec на межсетевом экране при сопоставимой скорости канала.

  • 100 Мбит/с – 40 Гбит/с (CN6140: многоканально 4x10 Гбит/с)
  • Оборудование с валидацией FIPS 140-3 Level 3
  • Лицензирование с переменной скоростью – масштабирование без нового оборудования

Лучше всего подходит: средним и крупным организациям, соединяющим офисы, ЦОД или колокейшн-площадки по выделенным или операторским каналам Ethernet.

Описание продукта серии CN6000 ↗
Серия CN9000

Серия CN9000

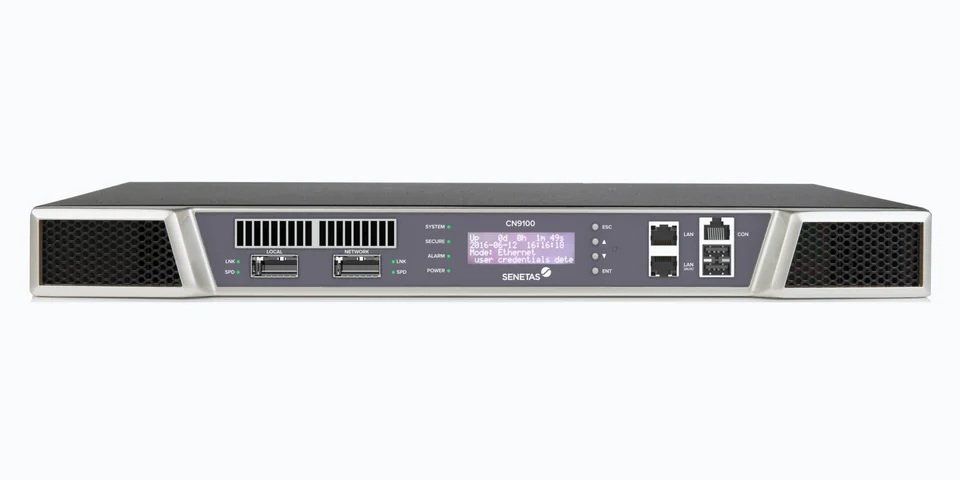
Скоростная вершина линейки для межсоединений ЦОД и магистральных каналов, где каждая микросекунда задержки стоит денег. CN9120 шифрует до 100 Гбит/с в многоточечном режиме с добавочной задержкой менее 2 микросекунд – по независимым данным, одной из самых низких в своём классе.

На такой скорости разница между выделенной ASIC шифрования и универсальным процессором маршрутизатора или межсетевого экрана перестаёт быть незначительной – это разница между каналом, который справляется с трафиком 100G, и каналом, который становится узким местом.

  • До 100 Гбит/с, многоточечное шифрование
  • Добавочная задержка <2 микросекунд
  • Оборудование с валидацией FIPS 140-3 Level 3

Лучше всего подходит: для межсоединений ЦОД, магистральных каналов и высокочастотного или чувствительного к задержке трафика на 40–100 Гбит/с.

Описание продукта серии CN9000 ↗
Серия CN7000 (защищённое исполнение)

Серия CN7000 (защищённое исполнение)

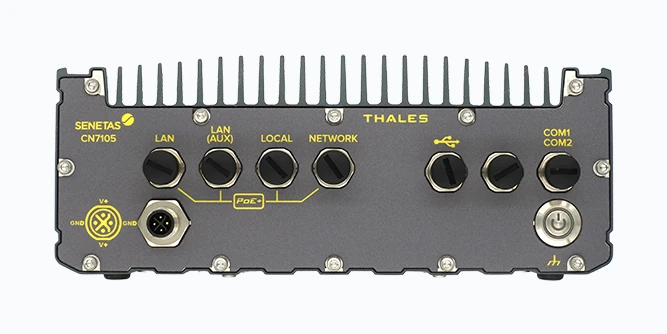
Линейка в защищённом исполнении для условий, в которых стандартный стоечный шифратор не выживет: CN7105 герметичен по IP67 для установки на улице, CN7107 испытан по MIL-STD-810G для использования в транспорте, а CN7108 – компактный безвентиляторный вариант для IoT и периферийных площадок.

То же шифрование Transport Independent Mode, что и во всей серии CN, в корпусах, рассчитанных на вибрацию, экстремальные температуры, пыль и влагу, которые вывели бы из строя устройство уровня ЦОД.

  • Испытано по MIL-STD-810G; CN7105 герметичен по IP67
  • Варианты для улицы, транспорта и компактные периферийные/IoT
  • То же шифрование Transport Independent Mode, что и в стоечной серии CN

Лучше всего подходит: для обороны, критической инфраструктуры, транспорта и промышленных или уличных объектов, где стандартное стоечное оборудование не подходит.

Описание продукта серии CN7000 ↗
CV1000 (виртуальный шифратор)

CV1000 (виртуальный шифратор)

Программный шифратор для каналов, где развёртывание физического оборудования непрактично, – протяжённых WAN, оверлеев SD-WAN и облачных или виртуализированных сетевых сред. Обеспечивает многоуровневое шифрование на основе политик до 5 Гбит/с как виртуальная сетевая функция (VNF) и управляется с той же платформы, что и аппаратная серия CN.

Поскольку это ПО, оно развёртывается и масштабируется так же, как остальной ваш SD-WAN, – запускается по запросу на новой площадке, а не доставляется, монтируется в стойку и подключается.

  • До 5 Гбит/с, многоуровневое шифрование на основе политик
  • Развёртывается как виртуальная сетевая функция (VNF)
  • Управляется с той же платформы, что и аппаратные шифраторы

Лучше всего подходит: для оверлеев SD-WAN, протяжённых WAN-каналов и облачных или виртуализированных сред, где аппаратное развёртывание непрактично.

Описание продукта CV1000 ↗
Security Management Center (SMC) & CM7

Security Management Center (SMC) & CM7

Причина, по которой HSE можно управлять независимо от сетевой команды: Security Management Center (SMC) – веб-платформа для крупных многоплощадочных внедрений со встроенной PKI, не требующая отдельной инфраструктуры сертификатов. Encryptor Manager CM7 решает ту же задачу для небольших внедрений.

Оба могут выступать удостоверяющим центром для ваших шифраторов и дают команде безопасности или комплаенса полный контроль над ключами, сертификатами и политиками на всех устройствах серии CN и CV1000 в сети – без доступа администратора маршрутизаторов или межсетевых экранов.

  • SMC: веб-платформа со встроенной PKI для крупных/многоплощадочных внедрений
  • CM7: облегчённый менеджер элементов для небольших внедрений
  • Централизованное управление ключами, сертификатами и политиками независимо от сетевого администрирования

Лучше всего подходит: для любых внедрений HSE, где ключи шифрования и политики должны контролироваться командами безопасности или комплаенса отдельно от сетевой эксплуатации.

Описание продукта SMC и CM7 ↗

Нужно защитить передаваемые данные?

Сообщите скорости каналов и площадки, и мы порекомендуем подходящие шифраторы.

Запросить цены HSE

Сетевой трафик – именно та цель, на которую направлены атаки «собери сейчас, расшифруй потом»: передаваемые данные, перехваченные сегодня, можно сохранить и расшифровать, когда квантовые компьютеры сделают сегодняшние алгоритмы взламываемыми. Thales HSE уже поддерживают постквантовые алгоритмы и интеграцию QKD, поэтому защита сетевых каналов сегодня не означает полной замены оборудования, когда наступит срок перехода.

Кто должен держать ключи? Зачем разделять управление сетью и шифрованием

IPsec на маршрутизаторах и межсетевых экранах настраивает и обслуживает та же сетевая команда, что управляет маршрутизацией, коммутацией и правилами межсетевого экрана, – значит, команда с повседневным доступом к сети держит и ключи, защищающие проходящие по ней данные. Такая концентрация контроля противоречит принципу разделения обязанностей, лежащему в основе PCI DSS и рекомендаций NIST по управлению ключами (SP 800-57): те, кто может добраться до системы, как правило, не должны быть теми, кто контролирует защищающее её шифрование, чтобы ни одна команда – и ни одна скомпрометированная учётная запись – не могла и добраться до данных, и расшифровать их.

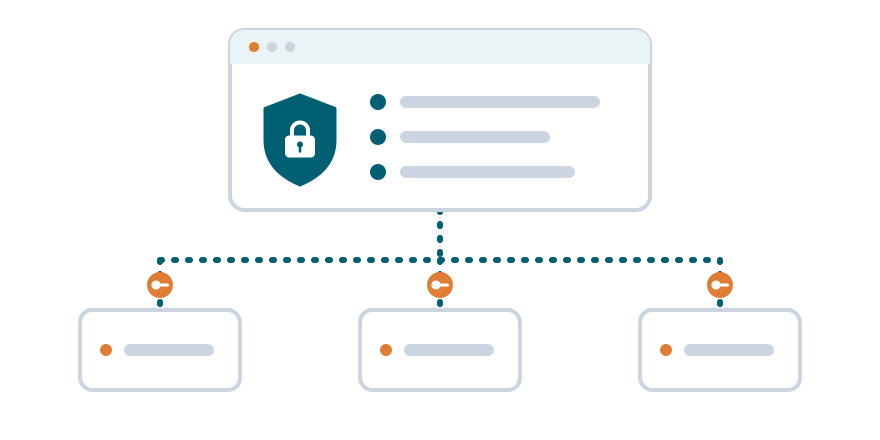
Thales HSE управляются независимо от сетевой команды – через Security Management Center или CM7, – давая команде безопасности или комплаенса прямой контроль над ключами шифрования и политиками без доступа администратора маршрутизаторов или межсетевых экранов, а сетевым инженерам – полный контроль над маршрутизацией и коммутацией без владения ключами к данным, проходящим через их сеть. В исследовании клиентов самой Thales 66% покупателей решений безопасности назвали разделение обязанностей важным или очень важным фактором при выборе сетевого шифрования, так что это не теория – клиенты Thales осознанно выбирают именно это.

Часто задаваемые вопросы

IPsec исполнилось 15–25 лет, и он не создавался для современных сетевых сред, включая SDN, 5G и скоростные межсоединения ЦОД. Thales HSE дают вдвое более эффективное использование полосы по сравнению с IPsec, почти нулевую задержку, независимость от уровней 2/3/4 и рассчитаны на скорости до 100 Гбит/с, где производительность IPsec заметно падает. HSE также обеспечивают более надёжное управление ключами на оборудовании с сертификацией FIPS 140-3 Level 3.

Устройства Thales HSE поддерживают скорости от 10 Мбит/с до 100 Гбит/с (многоточечно). В линейке есть конфигурации с одним и несколькими портами, а также виртуальные HSE для облачных и SDN-сред. Свяжитесь с нами, чтобы узнать актуальный ассортимент и характеристики.

Thales HSE используют финансовые учреждения (межсоединения ЦОД, подключения SWIFT), операторы связи (шифрование транспортной сети 5G), правительства и оборонные ведомства (шифрование секретных сетей, сертификация NATO), здравоохранение (защита данных пациентов при передаче) и операторы критической инфраструктуры. Любая организация, передающая конфиденциальные данные между площадками или в облако, – потенциальный пользователь.

Да – Thales HSE не зависят от производителя и совместимы с сетевым оборудованием Cisco, Juniper, Nokia, Huawei и других крупных производителей. Transport Independent Mode устраняет зависимость от протоколов, делая HSE совместимыми практически с любой сетевой инфраструктурой.

Именно такой концентрации контроля лучшие практики безопасности советуют избегать. PCI DSS и рекомендации NIST по управлению ключами (SP 800-57) предписывают разделение обязанностей, чтобы команда с повседневным доступом к сети не была единственным владельцем ключей, защищающих данные в этой сети. Thales HSE настраиваются и управляются отдельно от маршрутизаторов и межсетевых экранов – через Security Management Center или CM7, – поэтому команда безопасности или комплаенса может контролировать ключи и политики независимо от сетевой эксплуатации. В исследовании клиентов самой Thales 66% респондентов назвали такое разделение важным или очень важным фактором при выборе сетевого шифрования.

Через две специализированные платформы, отдельные от инструментов управления маршрутизаторами и межсетевыми экранами: Security Management Center (SMC) – веб-платформа со встроенной PKI для крупных и многоплощадочных внедрений, и Encryptor Manager CM7 – облегчённый менеджер элементов для небольших внедрений. Обе позволяют команде безопасности настраивать, контролировать и ротировать ключи шифрования и политики на всех устройствах серии CN и CV1000 независимо от того, кто управляет маршрутизацией и правилами межсетевых экранов.

Связаться

Запросить цены и информацию по Thales HSE

Расскажите о ваших требованиях к сетевому шифрованию – мы пришлём индивидуальное предложение в течение одного рабочего дня. Как реселлер Thales из Латвии, Sersor также обеспечивает местную закупку, поддержку внедрения и первую линию поддержки в вашем часовом поясе.

  • Ответ в течение одного рабочего дня
  • На английском, латышском или русском
  • Без обязательств и давления

* Обязательное поле